
IPsec-VPNとは?仕組みと他のVPNとの違いについて解説
「IPsec-VPNとはどのような技術か知りたい」
「IPsec-VPNを構築するために何をすればいい?」
安全なネットワークを構築するために、IPsec-VPNが注目されています。しかし、機能や導入方法がよく分からない方も多いですよね。
そこで、本記事ではIPsec-VPNについて詳しく解説します。
最後まで読むと、IPsec-VPNを自社でも導入すべきかが判断できるようになります。
IPsec-VPNとは
まずVPNについておさらいしましょう。VPNとは直訳すると「仮想専用線」。インターネットで送受信するデータを暗号化し、専用回線を使っているようにやり取りする技術です。一般のインターネットを利用すると、第三者に通信を盗聴される危険性があるため、多くの企業がVPNを利用しています。
IPsec-VPNは、IPパケット(※)を暗号化するプロトコル(通信上のルール)を使ったVPN。データの暗号化に加え、改ざんも検知できます。
※IPパケット:ネットワークでやり取りするデータの単位
IPsec-VPNと他のVPNとの違い
ここでは、IPsec-VPNと混同しやすいVPN方式について2つ紹介します。導入目的によっては、IPsec-VPNより他のVPNの方が適している可能性もあるので、じっくり読んでください。
SSL-VPNとIPsec-VPNの比較
|
SSL-VPN |
IPsec-VPN |
|
|
専用のソフトウェア |
不要 |
必要 |
|
通信速度 |
遅い |
速い |
|
セキュリティ性 |
低い |
高い |
|
端末に必要な環境 |
Webブラウザ |
専用ソフトウェア |
|
導入のメリット |
手軽にVPNを構築可能 |
高速な通信 セキュリティが強固 |
SSLとはWebサーバーとフロントエンド(ユーザーが触れる端末)間の通信を暗号化する技術です。IPsec-VPNとの大きな違いは、専用のソフトウェアが必要か否か。
IPsec-VPNを構築する際には、端末側にVPNソフトウェアをインストールしなければいけません。そのため、構築に手間がかかるのが難点です。
一方、SSL-VPNはWebブラウザから利用できるのが魅力。ソフトウェアをインストールする手間が省けるため、リモートワークを導入している企業では重宝されています。
SSL-VPNのデメリットは、高速性とセキュリティにおいて、IPsec-VPNより劣りやすい側面があること。そのためSSL-VPNは「そこまで強固なセキュリティは求めない」「手軽に導入できるVPNがいい」という企業に向いています。
IP-VPNとIPsec-VPNの比較
|
IP-VPN |
IPsec-VPN |
|
|
利用するネットワーク |
通信事業者の回線 |
インターネット |
|
他の組織との接続 |
不可 |
可 |
|
対応できるサブネット |
少ない |
多い |
|
導入のメリット |
高速かつ安定したVPN セキュリティが強固 |
多数のサブネット接続に対応 |
IP-VPNとは、インターネットとは切り離された専用のネットワークです。他の組織と通信できないため、高速かつセキュリティ性が高いネットワークを実現できる点がメリット。導入も簡単なため、手軽かつ安全なVPNを構築できる点も魅力です。
IP-VPNのデメリットは、ダイナミックルーティングが難しいこと。ダイナミックルーティングとは、サーバーからデータを送信する際に、ルーター同士で経路を教え合う仕組みです。ダイナミックルーティンはサブネット(組織内で分割されたネットワーク)が多いと適していません。
そのため、IP-VPNは「拠点数は多いけれど、拠点内のサブネットは少ない」という企業に向いています。
IPsec-VPNの運用方式は2種類
IPsec-VPNの運用方式は2種類あり、導入目的によって適した方式が異なります。導入してから「自社の運用に向いていなかった」と後悔しないように、じっくり読んでください。
トンネルモード
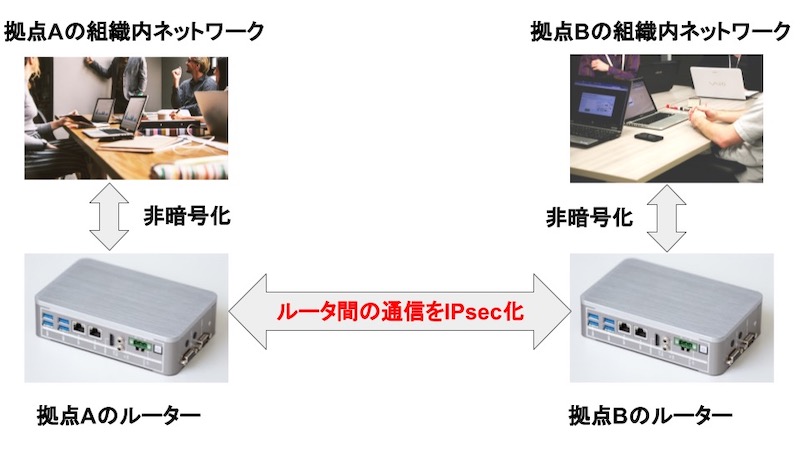
トンネルモードとは、ルーター同士でIPsec-VPNを実現する方式です。データだけでなく、IPヘッダ(データの宛先が書かれた情報)も秘匿するため、インターネットの中にトンネルをつくるようにデータのやり取りが見えなくなります。
ただし、ルーターの先にある組織内のネットワークではVPN化しません。郵便に例えると、郵送されている間は宛先も中身も見えず、宛先に届くと封筒が開けられ、宛先の誰もが中身を自由に閲覧できるイメージ。
そのためトンネルモードは「拠点間では安全に通信をしたいが、組織内では自由に情報を共有したい」という企業に向いています。
トランスポートモード
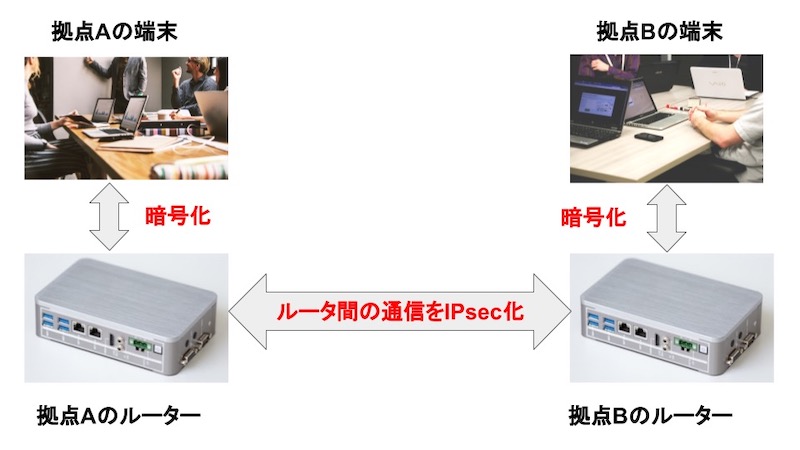
トランスポートモードとは、ルーター越しにある端末までの通信もVPN化する方式です。端末には専用のソフトウェアをインストールする必要があります。IPアドレスは公開されたままで、データのみ暗号化されます。郵便に例えると、宛先は誰でも読めるけれど、郵便物の中身は開ける本人にしか分からないイメージ。
トランスポートモードは、自宅や出張先等から会社のネットワークを利用したい企業におすすめです。
IPsec-VPNで使用されるプロトコル
プロトコルとは、インターネットでデータを送受信するための技術的なルール。プロトコルのおかげで、異なるOSや端末同士でもデータのやり取りが実現できています。
ここでは、IPsec-VPNで使われるプロトコルについて紹介します。詳しい技術的な内容まで知る必要ありません。「このようなルールで成り立っているのか」と把握するくらいでOKです。
IKE
IKE(Internet Key Exchange)とは、暗号鍵(平文を暗号化する符号)を安全に交換するためのプロトコルで、暗号鍵の生成にはDH法(Diffie-Hellman法)が採用されています。
DH法とは暗号鍵を交換する際に、第三者からの盗聴を防ぐための技術。一般のネットワークを使う際にデータを暗号化する上で、重宝されています。
AH
AH(Aurhentication Header)とは、データをメッセージ認証するプロトコルです。メッセージ認証とは、データが改ざんされていないか確認するための技術。
以下の流れで改ざんの有無を確認します。
- 送信者が特別なアルゴリズムにデータと暗号鍵を入力
- 1で出力された結果(ハッシュ値)と元データを受信者に送る
- 受信者は元データをアルゴリズムに入力してハッシュ値を出力
- 1と3で得られたハッシュ値を比較して改ざんの有無を確認
ESP
ESP( Encapsulating Security Payload)とはAHの機能に加えて、ペイロード(データの本体)も暗号化するプロトコルです。
ESPで用いられる主な暗号化手法はAESで、アメリカ国立技術標準研究所(NIST)が開発しました。デジタル庁や経済産業省などが運営する暗号技術プロジェクト「CRYPTREC」でも推奨されている方式です。
日本国内のIPsec-VPNはESPとIKEで構成されています。しかし海外だと暗号化を規制している国もあるため、IKEとAHでIPsec-VPNを構築することもあります。
IPsec-VPNの構築手順
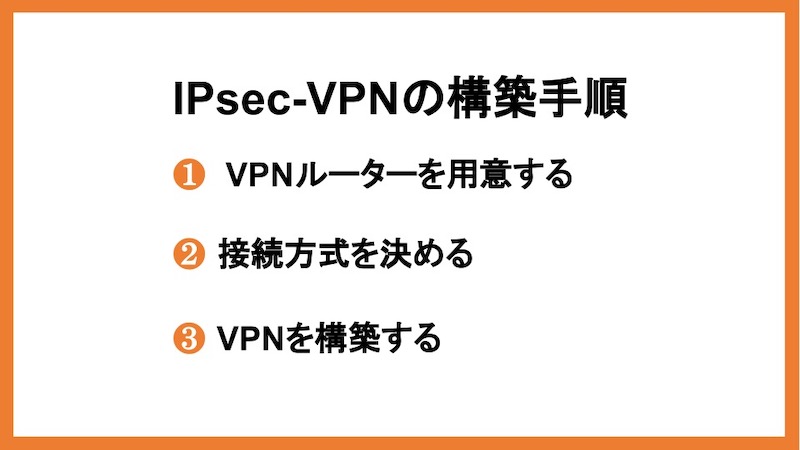
VPNルーターを用意する
IPsec-VPNを構築する際には専用のルーターを用意しなければいけません。ルーターを選ぶポイントは次の3つです。
- IPsec対応であること
- セキュリティ機能の有無
- VPNパススルー機能の有無
IPsec対応であること
VPNルーターは、製品によって対応しているプロトコルが異なります。必ずIPsec対応かどうか調べましょう。特に価格重視でルーターを選んでいる方は要注意。リーズナブルな値段に惹かれて仕様を確かめずに購入したらIPsec非対応だった、というケースは珍しくありません。貴重な予算を浪費しないよう、仕様をよく確かめましょう。
セキュリティ機能の有無
多くのVPNルーターにセキュリティ機能は付いていますが、製品によって細かな機能が異なります。下の表に代表的なセキュリティ機能と概要を載せていますので、参考にして下さい。
|
セキュリティ機能 |
概要 |
メリット |
|
ファイアウォール |
組織内部と外部の ネットワーク境界に設けられた防護壁 |
外部からの不正アクセスを フィルタリングできる |
|
IDS |
不正アクセスがあると通知 |
不正アクセスに素早く対応可能 |
|
IPS |
不正なパケット(データ)を遮断 |
ファイアウォールでは防げないアクセスも遮断 |
|
プロキシ |
ネットワークへのアクセスを代行 |
接続元IPアドレスの露見を防ぐ |
VPNパススルー機能
VPNパススルー機能とは、VPNで扱うデータをルーターから外部ネットワークへ通過させる仕組みのことです。多くのVPNルーターはVPNパススルー機能を搭載していますが、デフォルトでOFFになっているケースがあります。設定画面からVPNの種類にあわせて、パススルー機能をONにしましょう。
接続方式を決める
ルーターを購入したら接続方式を決めましょう。
- メインモード
- アグレッシブモード
費用とセキュリティ面で違いがあるので、自社の状況にあわせて選んでください。
メインモード
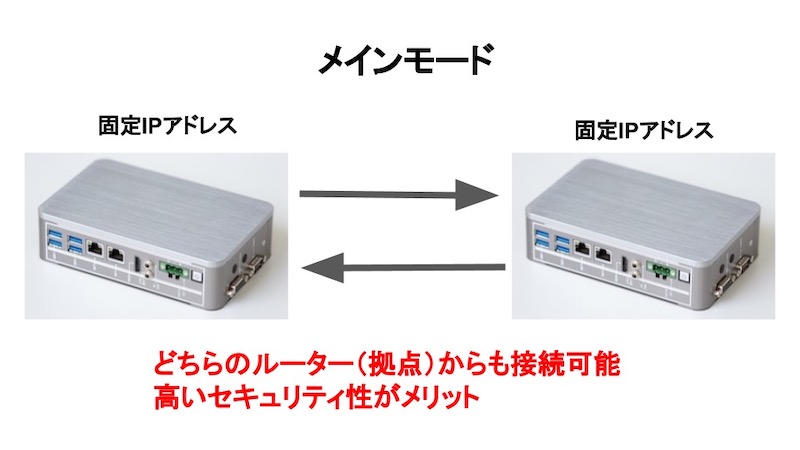
メインモードとは、拠点双方のIPアドレスを固定する方式で、どちらの拠点からも接続手続き可能です。また固定IPアドレスを使えば、ファイアウォールで指定のIPアドレス以外からの接続を受け付けない設定も可能。そのため、第三者から不正にVPNへ侵入されるリスクを抑えられます。
デメリットは費用が高くなりがちなこと。安価に構築したい場合は、次のアグレッシブモードを利用しましょう。
アグレッシブモード
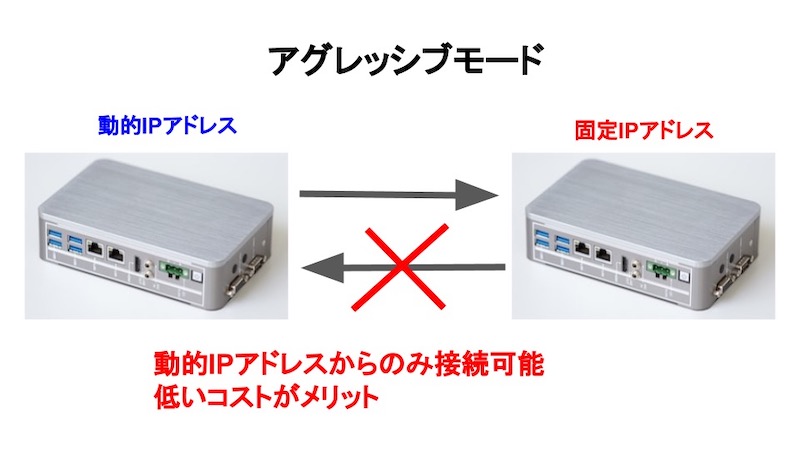
アグレッシブモードとは、拠点のどちらか一方を動的IPアドレスにして接続すること。動的IPアドレスとは、インターネットにつなぐ度に付与されるIPアドレスです。
メリットは導入費用を安く抑えられること。動的IPアドレスは安価なため、1つの拠点を固定IPアドレスにして、そのほかの拠点を動的IPアドレスにする企業が多いです。
デメリットは、接続方法に制限があること。動的IPアドレスはころころ変わるため、固定IPアドレスを持つ拠点からは接続できません。そのため、動的IPアドレスを持っている拠点から接続する必要があります。
VPNを構築
接続方式を決めたらいよいよVPNの構築です。具体的には以下の手順で構築します。
|
メインモード |
アグレッシブモード |
|
|
ステップ1 |
ルーターの設定画面を開き、拠点間接続をクリック |
|
|
ステップ2 |
接続種別で「IPsec」を選択 |
|
|
ステップ3 |
「両拠点が固定IPアドレスを使う」を選択 |
「自分側のみ固定IPアドレスを使う」 を選択 |
|
ステップ4 |
以下の項目を入力 ↓ 設定名(名前は自由) 接続先のIPアドレス 認証キー 認証アルゴリズム 暗号アルゴリズム |
以下の項目を入力 ↓ 設定名(名前は自由) 接続先のID 認証キー 認証アルゴリズム 暗号アルゴリズム |
|
ステップ5 |
接続先のLANアドレスを入力 |
動的IPアドレス保持者が 以下の項目を入力 ↓ 接続先のID 固定IPアドレス 認証キー 認証アルゴリズム 暗号アルゴリズム |
なお、細かな手順や入力内容は製品によって異なるので、詳しい手順は製品カタログを参照してください。
また、トランスポートモードで利用する場合は、端末側の設定も必要。Windows10の場合は以下の手順で設定できます。
|
トランスポートモード利用時の端末設定 |
|
|
ステップ1 |
スタートボタンから「ネットワーク接続」をクリック |
|
ステップ2 |
「VPN接続を追加」をクリック |
|
ステップ3 |
以下の項目を入力 ↓ VPNプロバイダー 接続名:名前は自由 サーバー名(またはアドレス) VPNの種類:「事前共有キーを使ったL2TP/IPsec」を選択 事前共有キー:パスワード サインイン情報の種類:ユーザー名とパスワード |
|
ステップ4 |
「VPN接続を追加」というアイコン直下に 接続名が書かれたアイコンが表示されているか確認 |
IPsec-VPN構築におすすめのルーター3選
RTX830|ヤマハ
画像引用:ヤマハ
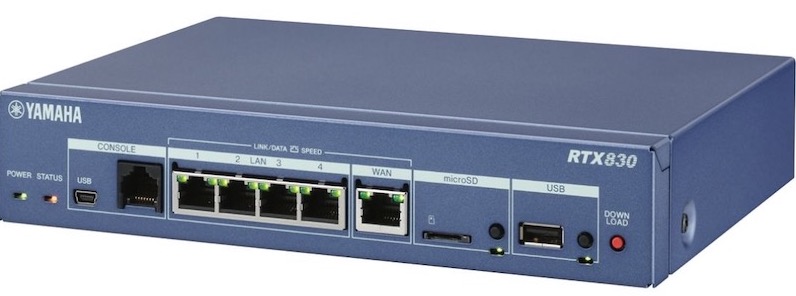
RTX830は、静岡県浜松市に本社を構える「株式会社ヤマハ」が開発・販売しているVPNルーターです。従来の拠点間接続に加え、クラウドへのVPN接続や外出先からの組織内部ネットワークも利用できます。
そして大きな特徴が、1つのVPN設定で複数拠点への接続が可能なこと。従来のVPNルーターであれば拠点ごとにVPNを接続しなければいけませんが、その手間がなくなります。そのため、新しく拠点ができた場合、簡単にVPNを接続できる点が魅力です。
また、RTX830では最新のLANマップ機能を装備しています。組織内のネットワーク状態を可視化できるため、トラブルが発生してもスピーディに対応できます。
「拠点が増えるからなるべく簡単にVPNを繋ぎたい」「ネットワークの不具合にいつでも対応できる態勢にしたい」という企業におすすめです。
|
希望小売価格 |
91,300円 |
|
ポート数 |
LANポート:4ポート WANポート:1ポート USBポート:1ポート |
|
最大消費電力 |
11W |
|
サイズ(mm) |
43.5 x 220 x 160 |
|
主な機能 |
マルチトンネル IPsec PPTP バックアップ タグVLAN Web GUI RADIUS認証 |
VR-U500X|バッファロー
画像引用:バッファロー
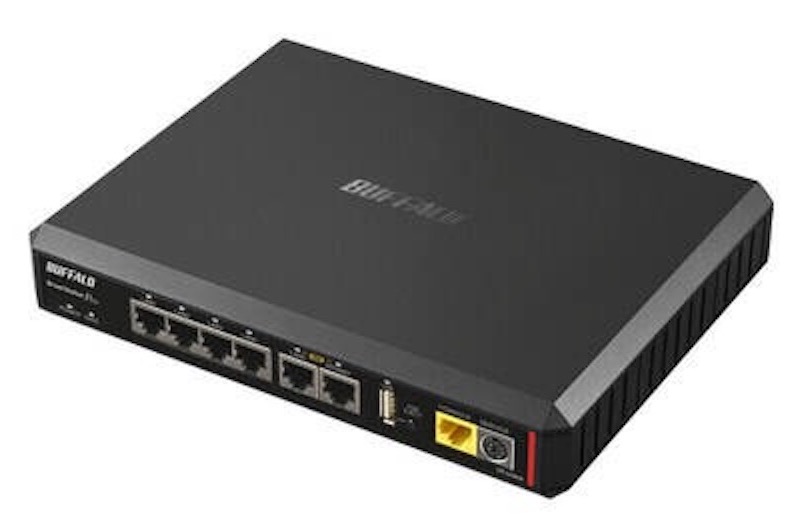
VR-U500Xは、愛知県名古屋市に本社を構えるデジタル機器メーカー「バッファロー」が開発・販売しているVPNルーターです。
VPNに同時接続できる端末数は、最大で30台。製品には10Gbpsの高速通信用ポートも搭載され、スピード重視のネットワークを導入した企業にぴったりです。
また、ダイナミックDNSと呼ばれる固定IPアドレス不要のネットワークを利用できるため、安価に導入できます。
また、環境負荷が高い場所で動作する点も魅力。動作温度は50度まで保証しているため、空調があまり利かない屋根裏や、工事現場のプレハブでも導入しやすくなります。「VCCI Class B」と呼ばれる電波漏洩防止の規格にも対応しているため、電化製品から発せられるノイズの影響も少ないです。
「安価で高速なVPNを構築したい」「多少劣悪な環境でも稼働するVPNルーターがいい」という企業に、VR-U500Xはおすすめです。
|
価格 |
60,280円 |
|
ポート数 |
LANポート(1Gbps):4ポート LANポート(10Gbps):1ポート INTERNETポート(10Gbps):1ポート USBポート:1ポート |
|
最大消費電力 |
17.32W |
|
サイズ(mm) |
220×40×170(突起部除く) |
|
主な機能 |
IPsec VLAN(※) ネットワーク管理 Webブラウザ設定 |
(※)VLAN:ルーターでLANをグループ分けする機能
ER8411|TP-Link日本
画像引用:TP-Link
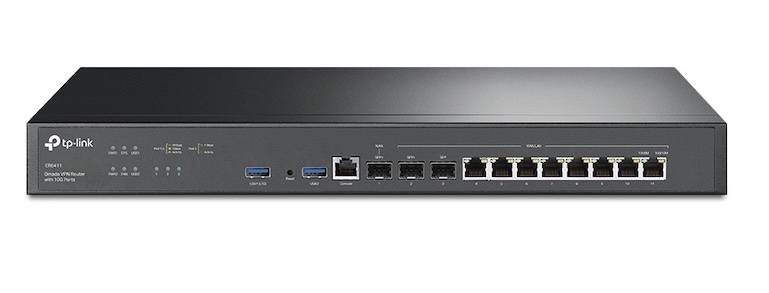
ER8411は東京に拠点を置くネットワークデバイス事業会社「TP-Link日本」が開発・販売しているVPNルーターです。
2つの内蔵電源で障害耐性を高め、ネットワークの高信頼性を実現。10Gbps対応のエンタープライズ向けポートも2つ搭載し、高速なネットワークを実現します。
また「OmadaSDN」と呼ばれる独自のネットワーク管理システムを利用できる点も魅力。アクセスポイントやスイッチ、ルーターなどの機器をクラウドで集中管理できるため、ネットワーク障害を素早く特定できます。
「障害に強いVPNを構築したい」「広域のVPNを効率的に管理したい」という企業に、ER8411はおすすめです。
|
価格 |
要問合せ |
|
|
ポート数 |
10GE SFP+ポート:2ポート 1GE SFP WAN/LANポート:1ポート 1GE RJ45 WAN/LANポート:8ポート RJ45コンソールポート:1ポート USBポート:2ポート |
|
|
最大消費電力 |
26.36 W |
|
|
サイズ(mm) |
440 × 220 × 44 |
|
|
主な機能 |
VPN |
SSL-VPN IPSec-VPN PPTP-VPN L2TP-VPN Open-VPN |
|
セキュリティ |
フィルタリング アクセスコントロール 認証 |
|
この章ではIPsecの仕組みと他のVPNとの違いについて紹介しました
この記事では、IPsec-VPNの概要と他のVPNとの違い、構築方法などについて紹介しました。
- IPsec-VPNはパケットを暗号化するプロトコルで、データの改ざんを検知できる
- トンネルモードはルーター間の通信を暗号化するため、拠点間VPNに適している
- トランスポートモードは端末間を暗号化するため、リモートワークに向いている
- VPNルーターを用意する際にはIPsec対応か確認すること
IPSec-VPNは、安全なデータ通信を実現する上でメジャーな技術の1つ。本記事でご紹介した内容をぜひお役立てください。
